楽天証券が28日に出した声明は、容疑者逮捕を「事件解決に向けた重要な一歩」と評価する一方で、サイバー犯罪の手口が日々進化していると明記した。この声明と同時期に、証券口座の不正利用被害を公表している証券会社は18社にのぼっている。楽天証券の声明は一社の危機対応ではなく、業界全体に広がる被害の一端を示している。
18社が被害を公表、野村・SBI・楽天で補償費100億円超
被害を公表している18社のうち、野村証券、SBI証券、楽天証券の大手3社では、顧客補償費用として計上を余儀なくされた金額が総額で100億円以上になる。この金額には、実際の不正取引が市場に与えた影響や投資家の信頼低下といった無形の損失は含まれていない。補償費用として表面化した分だけでも、被害は大手3社に集中している。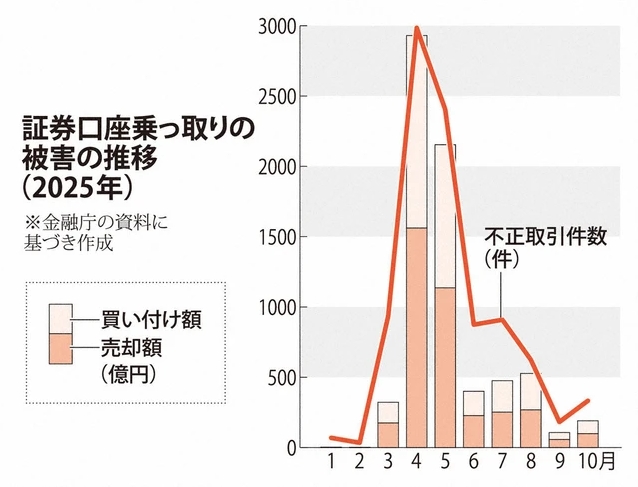
4月の被害集中と6月以降の減少、多要素認証の効果
2024年4月には被害が集中的に発生した。当時、大手各社のログインシステムはIDとパスワードのみに依存する部分が多く、そこが攻撃の入口になった。各社がログインの多要素認証を義務化する対策を進めると、6月以降は被害が大幅に減少した。多要素認証は一定の効果を発揮したと言える。
しかし、同じ時期に中堅証券会社への不正アクセス被害が波及し始めた。大手が防御を固めると、攻撃側は防御の薄い中堅証券へ標的を移したことになる。被害総数が減少しても、脅威が消えたわけではない。
リアルタイムフィッシングが二段階認証を無力化する
現在の口座乗っ取りで最も注目される手口が「リアルタイムフィッシング」である。攻撃者は偽メールで利用者を偽サイトへ誘導し、顧客IDを入力させる。その直後、正規のログイン画面で同じIDが入力され、証券会社からSMSで認証コードが送信される。偽サイトは利用者にその認証コードを即座に入力させるため、攻撃者はリアルタイムでコードを奪い、正規サイトへ打ち込む。この一連の流れの中で二段階認証は突破される。
SBテクノロジーの辻伸弘氏は、この状況を「いたちごっこ」と表現している。辻氏によれば、問題は技術の高度さだけではなく、IDを盗む組織と不正取引を行う組織が別々に活動する国際的な分業体制が整っている点にある。手口の巧妙化とパッケージ化が同時に進み、防御側は個別の対策では追いつきにくくなっている。
日比野会長が言及した「予測できなかった」攻撃目的の転換
日本証券業協会の日比野隆司会長は10月の会見で、「資金流出対策は万全だったが、新手の不正アクセス手口は予測できなかった」と述べた。この発言は、証券業界が長年、資金の直接流出を防ぐことに重点を置いてきた事実を示している。今回の攻撃は、顧客の資産を引き出すのではなく、不正アクセスを通じて株価を操作し、市場で利益を上げる構造だった。攻撃目的の転換が、従来の防御策の前提を崩した。
日比野会長の分析は、守る対象を誤って設定していたという認識に近い。資金流出対策と市場操作対策を分けて考えなければ、次の攻撃にも対応しきれない。
生体認証の原則化と残る導入格差
日本証券業協会は大手証券を中心に、指紋認証などの生体認証技術の導入を強く促している。野村証券は29日より生体認証を原則必須化する方針を打ち出した。パスワードやSMS認証コードに加えて身体的特徴を使うことで、リアルタイムフィッシングが成立しにくい環境を狙う。
一方、生体認証の導入状況は各社で差がある。大手が必須化しても、中堅以下で任意利用にとどまれば、攻撃側は再び防御の弱い証券会社へ向かう。金融庁は利用者と証券会社の双方に対し、口座乗っ取り被害への警戒を繰り返し呼びかけている。辻氏が指摘した手口のパッケージ化が進むほど、業界全体としての最低ラインの底上げが求められる。野村証券に続く中堅以下の対応が明らかになるかどうかが、次の被害規模を左右する。